Hiển thị các bài đăng có nhãn IT NEWS. Hiển thị tất cả bài đăng

Hack iOS 9 : truy cập hình ảnh và danh bạ riêng tư mà không cần Passcode

04:33 Add Comment
Thiết đặt passcode là bước phòng thủ đầu tiên giúp ngăn chặn người khác truy cập vào điện thoại của bạn. Tuy nhiên, chỉ cần 30 giây, bất cứ ai cũng có thể truy cập vào hình ảnh và danh bạ cá nhân của bạn trên iPhone chạy iOS 9, ngay cả khi có passcode hoặc Touch ID.
Một hacker đã tìm ra phương thức mới rất đơn giản bypass cơ chế bảo mật của thiết bị iOS 9, cho phép truy cập vào hình ảnh và danh bạ chỉ trong 30 giây. Phương thức này lợi dụng chính trợ lý ảo Siri của Apple. Dưới đây là các bước bypass passcode:
  1. Mở thiết bị iOS và nhập mật khẩu sai bốn lần.
  2. Ở lần nhập thứ năm, nhập 3 hoặc 5 kí tự số (phụ thuộc vào độ dài của passcode), nhấn và giữ phím Home kích hoạt Siri ngay sau kí tự số thứ 4.
  3. Sau khi Siri hiện ra, hỏi Siri về thời gian.
  4. Chạm vào biểu tượng Clock để mở ứng dụng Clock, chọn thêm new Clock, sau đó ghi vào trường Choose a City bất kì từ gì.
  5. Chạm hai lần vào từ bạn vừa ghi để mở menu copy & paste,  Select All và chọn Share“.
  6. Chạm vào biểu tượng tin nhắn Message trong Share Sheet, và tiếp tục gõ từ ngẫu nhiên vào đây, sử dụng nút Return và chạm hai lần vào tên danh bạ phía trên cùng.
  7. Chọn “Create New Contact,” -> “Add Photo” -> “Choose Photo“.
  8. Giờ thì bạn có thể thấy được toàn bộ thư viện ảnh trên thiết bị đó.

Video minh họa hack iOS 9 :

Đây không phải là lỗ hổng từ xa nên bạn không cần quá lo lắng. Phương pháp này chỉ làm việc khi ai đó sử dụng trực tiếp thiết bị của bạn. Tuy nhiên, nguy cơ rò rỉ dữ liệu cá nhân vẫn rất lớn.

Cách ngăn chặn

Cho đến khi Apple phát hành bản vá lỗ hổng, người dùng iOS cần tự bảo vệ mình bằng cách vô hiệu hóa Siri trên màn hình khóa ( Settings > Touch ID & Passcode). Bạn chỉ có thể sử dụng Siri sau khi mở khóa thiết bị.

Apple vẫn có thể đọc được tin nhắn mã hóa iMessage End-to-End

04:28 Add Comment
Nếu bạn đang sử dụng tính năng sao lưu dữ liệu thông qua iCloud Backup, hãy xem xét lại ngay.


Trong cuộc chiến với chính phủ về việc mã hóa, Apple đã đặt mình vào vị trí bảo vệ riêng tư người. Apple đã từ chối yêu cầu đặt backdoor trong sản phẩm của mình từ các cơ quan chức năng liên bang.
Sau khi ra mắt dịch vụ Apple iMessage, công ty khẳng định rằng không thể nào can thiệp đọc được tin nhắn gửi từ các thiết bị với nhau bởi chúng sử dụng mã hóa end-to-end, đồng nghĩa với việc chỉ người nhận và người gửi mới có thể đọc được. Nhưng sự thật là dữ liệu của hàng triệu người dùng đang được lưu trữ trên máy chủ của Apple dưới dạng văn bản rõ ràng.
Nếu bạn sử dụng tính năng iCloud Backup trên thiết bị Apple, toàn bộ bản sao tin nhắn, ảnh và mọi dữ liệu quan trọng lưu trữ trên thiết bị sẽ được mã hóa trên iCloud và sử dụng một khóa mã hóa kiểm soát bởi Apple chứ không phải BẠN.
Trong quá khứ chúng ta đã được chứng kiến vụ việc rò rỉ ảnh nóng của các ngôi sao, diễn viên nổi tiếng do hacker xâm nhập được vào tài khoản iCloud. Apple cho phép bạn tắt iCloud Backup bất cứ khi nào bạn muốn nhưng không cung cấp biện pháp mã hóa dữ liệu cục bộ. Apple có khả năng truy cập vào dữ liệu của bạn đã sao lưu trên máy chủ bất cứ lúc nào.
Rất khó để biết được bao nhiêu người dùng Apple đang bị ảnh hưởng nhưng theo thống kê gần đây cho thấy có khoảng 500 triệu người dùng iCloud vào tháng 3/2014. Nếu bạn không muốn Apple truy cập vào dữ liệu của mình:
  • Sao lưu dữ liệu cá nhân cục bộ thông qua Apple iTunes.
  • Tắt  iCloud Backup. Truy cập  Settings → iCloud → Storage & Backup → iCloud Backup.

Lỗ hổng nghiêm trọng trong Magento ảnh hưởng đến hàng triệu website thương mại điện tử

04:16 Add Comment
Nếu bạn đang sử dụng hệ thống quản trị nội dung Magento cho website thương mại điện tử của mình, bạn cần cập nhật ngay ! Hàng triệu khách hàng là các doanh nghiệp, nhà bán lẻ đang có nguy cơ bị tấn công thông qua các lỗ hổng trên Magento – nền tảng thương mại điện tử của eBay. Gần như toàn bộ các phiên bản Magento Community Edition 1.9.2.2 trở xuống cũng như phiên bản Enterprise Edition 1.14.2.2 trở xuống đều chứa lỗ hổng Stored Cross-Site Scripting (XSS). Lỗ hổng stored XSS cho phép tin tặc: Chiếm quyền kiểm soát cửa hàng trực tuyến Leo thang quyền người dùng Lấy dữ liệu của khách hàng Đánh cắp thông tin thẻ tín dụng Kiểm soát website thông qua tài khoản quản trị viên Tuy nhiên, tin tốt là các lỗ hổng này đã được vá, bản cập nhật đã được phát hành ngay sau khi công ty bảo mật Sucuri phát hiện và báo cáo riêng đến eBay. Lỗ hổng XSS có thể bị khai thác khá dễ dàng. Tất cả những gì tin tặc cần làm là nhúng code JavaScript độc hại vào phần điền địa chỉ email trong form đăng kí khách hàng. Magento sẽ thực thị thông tin phần email chứa mã độc, khiến chúng có thể đánh cắp phiên làm việc quản trị viên và hoàn toàn kiểm soát máy chủ. Để ngăn chặn website bị khai thác, quản trị viên cần cập nhật bản vá mới nhất SUPEE-7405 càng sớm càng tốt .

Chip máy tính tự hủy trong 10 giây để giữ bí mật an toàn

04:10 Add Comment
Các thông điệp bí mật thường được thiết kế để bị phá hủy mà không để lại dấu vết.
Trong bộ phim kinh dị “Mission Impossible”, mỗi khi Tom Cruise nhận được một thông điệp bí mật, câu cuối cùng đó là “Tin nhắn này sẽ tự hủy trong 5 giây”. Ngay sau đó, vụ nổ xảy ra, khói bốc lên từ thiết bị chứa thông tin nhạy cảm trong vài giây. Hình ảnh trong phim giờ đây đã trở thành sự thực.
Palo Alto Research Center Incorporated (PARC), một công ty Xerox, tham gia vào quá trình nghiên cứu và phát triển R&D trong lĩnh vực CNTT và phần cứng, trong dự án nghiên cứu bảo mật tiên tiến (DARPA), đã đạt được thành công trong việc phát triển con chip máy tính tự hủy diệt có khả năng tự phá hủy trong 10 giây .
Hiện, với sự chủ động của DARPA, điều này sẽ sớm trở thành hiện thực,  chủ yếu sẽ ứng dụng cho lĩnh vực quân sự. PARC giới thiệu công nghệ ngoạn mục này tại sự kiện “Wait, What?” Của DARPA ở St. Louis hôm thứ Năm, như một phần của dự án VAPR.
Mô-đen đầu tiên xây dựng các mạch điện tích hợp (IC) của PARC tập trung chủ yếu vào hai công nghệ cụ thể là:
  • Công nghệ nhất thời (Transient technology)
  • Công nghệ DUST (Sự tan rã khi kích hoạt phát tán áp lực)
Các dữ liệu được lưu trữ trong các con chip có thể được mã hóa hoặc một thông điệp bí mật chỉ dành riêng cho một người đã được xác thực. Con chip được thiết kế trên chất nền Gorilla Glass, có khả năng vỡ vụn theo yêu cầu thành hàng triệu mảnh mà không thể được xây dựng lại. Đây là loại kính giống loại đang được sử dụng như một lớp bảo vệ cho điện thoại thông minh.
Nhóm các nhà nghiên cứu bảo mật từ PARC trong buổi thuyết trình ở St. Louis đã minh họa cách thức một tia laser kích hoạt tự hủy diệt, cũng có thể bộ kích hoạt là một tín hiệu RF hoặc một công tắc vật lý. “Thiết bị điện tử tự triệt tiêu có thể được sử dụng để giải quyết an ninh quân sự, bảo mật dữ liệu, và khoa học môi trường”, PARC cho biết.
DARPA cho PARC giải thưởng lên đến 2.128.834 USD, số tiền theo giao kèo được trao cho các nhà nghiên cứu theo chương trình VAPR của họ. Khám phá này sẽ chứng minh điều quan trọng hơn là, trong các hoạt động quân sự, một phần thông tin nhạy cảm được đánh dấu tức là chỉ người được ủy quyền có thể truy cập thông tin.

Do đảm bảo tính bảo mật, nhiều phương pháp và thủ tục xác thực đang được sử dụng bởi quân đội, nhưng chúng dễ bị đánh cắp hoặc trở thành nạn nhân của các cuộc tấn công không gian mạng trong tình trạng hiện nay.
Các chip tự huỷ không để lại dấu vết cho việc cơ cấu lại dữ liệu.
Đây không phải là lần đầu tiên con chip như vậy được phát triển, DARPA đã sớm trao cho IBM 3.455.473 USD vào tháng 12/2014 do “Phát triển và thiết lập một bộ cơ sở tài liệu, linh kiện, và khả năng sản xuất để củng cố khả năng điện tử”.
Vào thời điểm đó, IBM tuyên bố sử dụng vật liệu và kỹ thuật khác biệt để xây dựng các chip tự hủy diệt. Hiện chúng ta hãy chờ cho ý tưởng đề xuất của họ sớm trở thành hiện thực.

Lỗ hổng nghiêm trọng trong OpenSSL cho phép tin tặc giải mã lưu lượng HTTPS

04:09 Add Comment
OpenSSL Foundation vừa mới phát hành bản vá cho một lỗ hổng độ nguy hiểm cao trong thư viện code mật mã cho phép tin tặc chiếm khóa giải mã kết nối HTTPS và các kênh Transport layer security (TLS).

OpenSSL là một thư viện mã nguồn mở được sử dụng rộng rãi trong các ứng dụng dành cho việc truyền tải dữ liệu bảo mật. Hầu hết các website đều sử dụng nó để kích hoạt Sockets Layer (SSL) hoặc mã hóa Transport Layer Security (TLS).
Tuy nhiên, sau lỗ hổng Heartbleed được phát hiện vào năm ngoái, OpenSSL đã được thêm nhiều nhà nghiên cứu bảo mật điều tra chuyên sâu hơn. Lỗ hổng mới nhất ảnh hưởng tới OpenSSL phiên bản 1.0.1 và  1.0.2 đã được vá trong OpenSSL phiên bản 1.0.1r và 1.0.2f.
Đội ngũ nhân viên OpenSSL đã vá hai lỗ hổng riêng biệt. Lỗ hổng nguy hiểm hơn có định danh CVE-2016-0701, xử lý vấn đề trong chi tiết cài đặt của thuật toán trao đổi khóa Difie-Hellman. Tin tặc có thể khai thác lỗ hổng bằng cách tạo nhiều kết nối đến máy chủ, tìm kiếm khóa riêng tư Diffie-Hellman nếu máy chủ sử dụng lại khóa riêng tư hoặc sử dụng một bộ mã hóa Diffie-Hellman tĩnh.
Người dùng được khuyến cáo áp dụng các bản vá càng sớm càng tốt. Các phiên bản OpenSSL 0.9.8 và 1.0.0 đã dừng hỗ trợ vào tháng 12. Phiên bản OpenSSL 1.0.1 sẽ dừng hỗ trợ vào cuối năm nay.

Giới thiệu kỹ thuật giấu tin trong ảnh Steganography

21:43 Add Comment


1. Giới thiệu

Ngày nay chúng ta thường nghe nói đến Steganography. Đó là một hình thức che dấu sự tồn tại của thông điệp. Khác với Cryptography thì Steganography ẩn đi các thông tin cần giữ bí mật trong các dữ liệu vô hại để đối phương không thể biết được sự hiện diện của thông điệp.
Thực chất Steganography đã được con người biết tới từ rất lâu rồi. Năm 440 trước công nguyên, người Herodotus (Người Hy Lạp xa xưa) đã cạo trọc đầu các nô lệ tin cậy rồi xăm lên đó các thông điệp và chờ tóc mọc lại. Mục đích của việc này là nhằm gửi tin đi trong cuộc chiến tranh giữa người Herodotus và Persians (Người Ba Tư).
Trong cuộc cách mạng của Mỹ, mực không màu cũng được sử dụng để trao đổi thông điệp giữa người Mỹ và người Anh.
Trong các cuộc chiến tranh thế giới, Steganography cũng được sử dụng. Người Đức đã sử dụng mực không màu để viết các dấu chấm nhỏ lên phía trên và dưới các chữ cái bằng cách thay đổi chiều cao các chữ trong đoạn văn bản. Trong chiến tranh thế giới thứ nhất, các tù nhân cũng sử dụng mã Morse để gửi thư về nhà bằng cách viết các dấu chấm và gạch ngang lên các chữ cái i,j,t,f.
Trong chiến tranh thế giới thứ 2, các gián điệp của Đức đã sử dụng đoạn văn bản sau:
“Apparently neutral’s protest is thoroughly discounted and ignored. Isman hard hit. Blockade issue affects for pretext embargo on by-products, ejecting suets and vegetable oils.”
Bằng cách đọc những chữ thứ 2 của các từ ta sẽ được đoạn thông điệp sau:
“Pershing sails for NY June 1”.
Ngày nay trên mạng có rất nhiều đoạn nhạc hay các bức hình tưởng chừng như bình thường nhưng nó lại chứa các thông tin hoàn toàn bí mật. Điều này càng làm cho Steganography càng trở nên phổ biến.
Dưới đây là hình ảnh minh họa cho điều này:
anh1
Bức ảnh trên có chứa một thông điệp mà nếu chỉ nhìn bằng mắt thường thì khó có thể nhận thấy được.

2. Quá trình mã hóa và giải mã của Stegranography

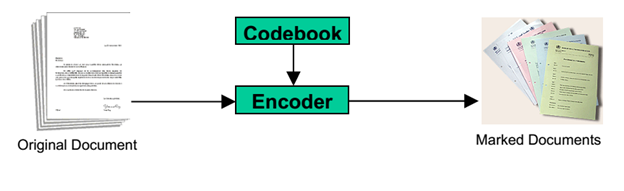
Tiếp theo ta sẽ cùng tìm hiểu về ẩn thông tin trong Steganography. Đầu tiên, thông điệp và bức ảnh ban đầu sẽ được đưa vào trong bộ mã hóa (encoder). Trong bộ mã hóa, một bộ giao thức sẽ được thực thi để nhúng thông điệp vào trong bức ảnh. Kiểu của giao thức sẽ phụ thuộc vào kiểu của thông điệp và cách ta nhúng. Ví dụ hình dưới đây sẽ cho ta thấy giao thức để ẩn thông điệp trong các bức ảnh.
anh2
Khóa là cần thiết trong quá trình giấu thông tin. Người gửi có thể dùng khóa chính để mã hóa và người nhận có thể dùng khóa công khai để giải mã. Điều này có thể giảm thiểu khả năng bên thứ 3 biết được thông điệp và giải mã.

3. Một số cơ chế trong Stegranography

3.1 Cơ chế ẩn thông điệp trong văn bản hoặc đoạn ký tự
Đối với các tài liệu giấy thì khi bạn copy, bạn có thể sẽ không vi phạm bản quyền vì chất lượng của các tài liệu này khác nhau. Tuy nhiên đối với các tài liệu trên máy tính thì các bản copy sẽ giống hệt các bản gốc nên bạn rất dễ vi phạm bản quyền. Sở dĩ có thể biết được là do trong các tài liệu này đã được chèn thêm vào một số đoạn text để đánh dấu. Những đoạn này là ẩn với người dùng và bằng mắt thường khó có thể nhận biết được. Chúng ta chỉ có thể giải mã nhờ máy tính thì mới có thể nhìn thấy được.
anh3
Dưới đây  là một số cách để ẩn đoạn text trong văn bản.
3.1.1 DỊCH CHUYỂN VỊ TRÍ  DÒNG
Chúng ta sẽ dịch chuyển vị trí của các dòng một khoảng nhỏ khoảng 1/300 inch. Điều này rất khó có thể phát hiện bằng mắt thường vì khoảng cách thay đổi khá nhỏ. Chúng ta chỉ có thể phát hiện nhờ máy tính bằng cách đo khoảng cách giữa các dòng. Trong các khoảng trống đó ta có thể chèn vào các bit 0 hoặc 1, do đó trong toàn bộ văn bản, ta có thể ẩn đi một lượng thông tin khá lớn.
3.1.2 DỊCH CHUYỂN VỊ TRÍ TỪ
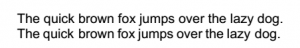
Cơ chế này cũng giống như dịch chuyển vị trí dòng, nhưng ta sẽ dịch chuyển vị trí các từ. Sau đó tùy vào khoảng trống đó nằm bên trái hay bên phải từ mà ta quy định nó là bit 0 hay bit 1. Dịch trái sẽ là bit 0 còn dịch phải sẽ là bit 1.
Dưới đây là một ví dụ:
anh9-300x48
Trong ví dụ trên, dòng thứ nhất các chữ có vị trí không bị thay đổi. Còn dòng thứ 2 các chữ bị dịch trái hoặc phải để mã hóa cho chuỗi 01000001(65-A). Nếu không so sánh với chuỗi ban đầu thì ta khó có thể nhận biết được chuỗi đó có bị thay đổi hay không.
3.1.3 CHÈN VÀO KHOẢNG TRẮNG CUỐI MỖI DÒNG
Một cách khác để ẩn đoạn text là sử dụng các khoảng trắng. Bằng cách vận dụng khéo léo các khoảng trắng, ta có thể lưu trữ được một lượng lớn các bit. Các khoảng trắng ở cuối mỗi dòng có thể bị bỏ qua và không hiện lên các bởi các ứng dụng đọc văn bản. Trong toàn bộ văn bản, ta có thể có đủ không gian để lưu trữ chuỗi bí mật. SNOW là một chương trình sử dụng cơ chế này. Bạn có thể tham khảo theo link sau:  http://www.darkside.com.au/snow/index.html.
3.1.4 ẨN THÔNG ĐIỆP TRONG NỘI DUNG CỦA CÁC ĐOẠN VĂN BẢN KHÁC
Một trong những cách khác để ẩn thông điệp là ta thay đổi cấu trúc của văn bản ban đầu sao cho nghĩa không bị thay đổi để mà ta có thể lưu trữ được thông điệp. TextHide là một chương trình sử dụng cơ chế này. Bạn có thể truy nhập vào link sau và tìm hiểu thêm: http://www.compris.com/TextHide/en/.
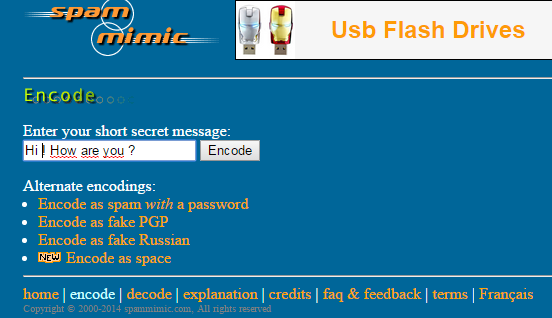
Ngoài ra ta có thể ẩn thông điệp trong các đoạn email spam. Điểu này có thể thực hiện bởi chương trình SpamMimic theo link sau: http://www.spammimic.com.
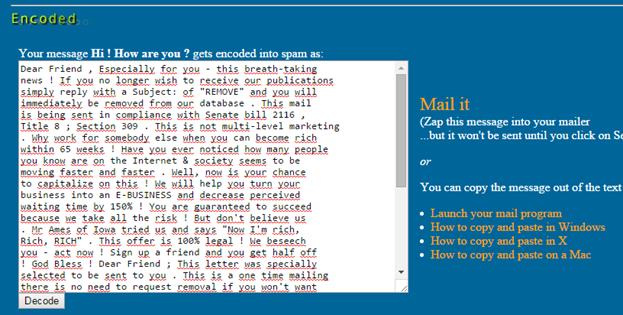
Ở đây mình sẽ thêm chuỗi “Hi ! How are you ?” vào email spam:
anh4
Khi đó ta được email sau:
anh5
Dear Friend , Especially for you – this breath-taking
news ! If you no longer wish to receive our publications
simply reply with a Subject: of “REMOVE” and you will
immediately be removed from our database . This mail
is being sent in compliance with Senate bill 2116 ,
Title 8 ; Section 309 . This is not multi-level marketing
. Why work for somebody else when you can become rich
within 65 weeks ! Have you ever noticed how many people
you know are on the Internet & society seems to be
moving faster and faster . Well, now is your chance
to capitalize on this ! We will help you turn your
business into an E-BUSINESS and decrease perceived
waiting time by 150% ! You are guaranteed to succeed
because we take all the risk ! But don’t believe us
. Mr Ames of Iowa tried us and says “Now I’m rich,
Rich, RICH” . This offer is 100% legal ! We beseech
you – act now ! Sign up a friend and you get half off
! God Bless ! Dear Friend ; This letter was specially
selected to be sent to you . This is a one time mailing
there is no need to request removal if you won’t want
any more . This mail is being sent in compliance with
Senate bill 1620 , Title 9 , Section 302 . THIS IS
NOT MULTI-LEVEL MARKETING . Why work for somebody else
when you can become rich in 41 DAYS . Have you ever
noticed people love convenience plus most everyone
has a cellphone . Well, now is your chance to capitalize
on this . We will help you deliver goods right to the
customer’s doorstep & turn your business into an E-BUSINESS
. The best thing about our system is that it is absolutely
risk free for you ! But don’t believe us . Ms Anderson
of Hawaii tried us and says “I was skeptical but it
worked for me” ! We are licensed to operate in all
states ! We BESEECH you – act now ! Sign up a friend
and you get half off ! God Bless .

3.2 Cơ chế ẩn thông điệp trong tệp tin âm thanh

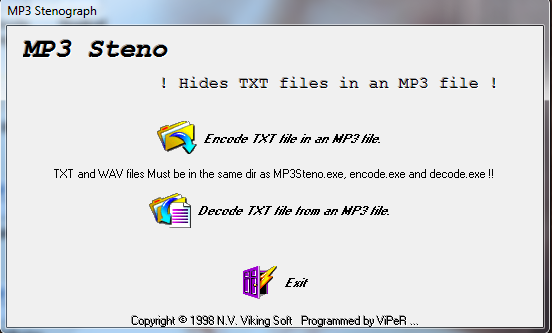
Định dạng MP3 là định dạng phổ biến của các file nhạc.Do đó ta có thể sử dụng chúng để ẩn các đoạn text trong đó.Có nhiều công cụ có thể giúp bạn ẩn thông tin trong file .MP3 và  MP3Stego là một chương trình trong số đó. Dưới đây là giao diện của chương trình này:
anh6
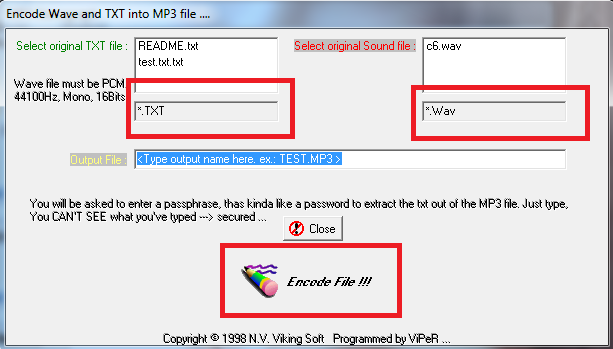
Khi ẩn thông điệp bạn cần phải chọn thông điệp là file có định dạng .txt và file âm thanh có định dạng .wav. Bạn có thể dùng phần mềm để chuyển đổi file âm thanh từ định dạng .mp3 về .wav.
anh7
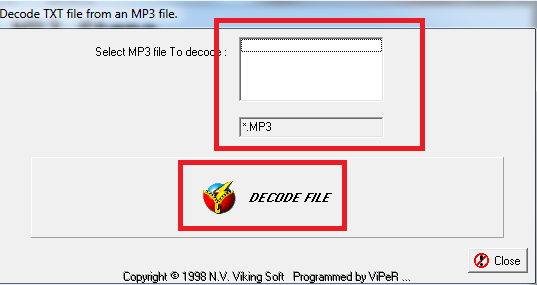
Còn đây là giao diện khi bạn muốn giải mã:
anh8
Bạn cần chọn file .mp3 đã bị ẩn thông điệp ở trong rồi click vào button “DECODE FILE”. Khi đó file .txt của bạn sẽ được tách ra khỏi file nhạc .mp3.
Trong phần trên mình đã trình bày với các bạn tổng quan về SteganoGraphy và một số cơ chế cơ bản để ẩn thông điệp trong các file văn bản, hình ảnh, âm thanh. Trong phần sau mình sẽ trình bày kỹ hơn về cơ chế ẩn thông điệp trong file ảnh.